こんにちは、Web Study編集部のみゆです。ていねいに、わかりやすくご案内しますね。
クラウドは「全部おまかせ」ではない
クラウドサービスを使うと、サーバーの置き場所や設備の管理は事業者が行ってくれます。そのため「セキュリティも全部事業者が守ってくれる」と思いがちですが、実際はそうではありません。
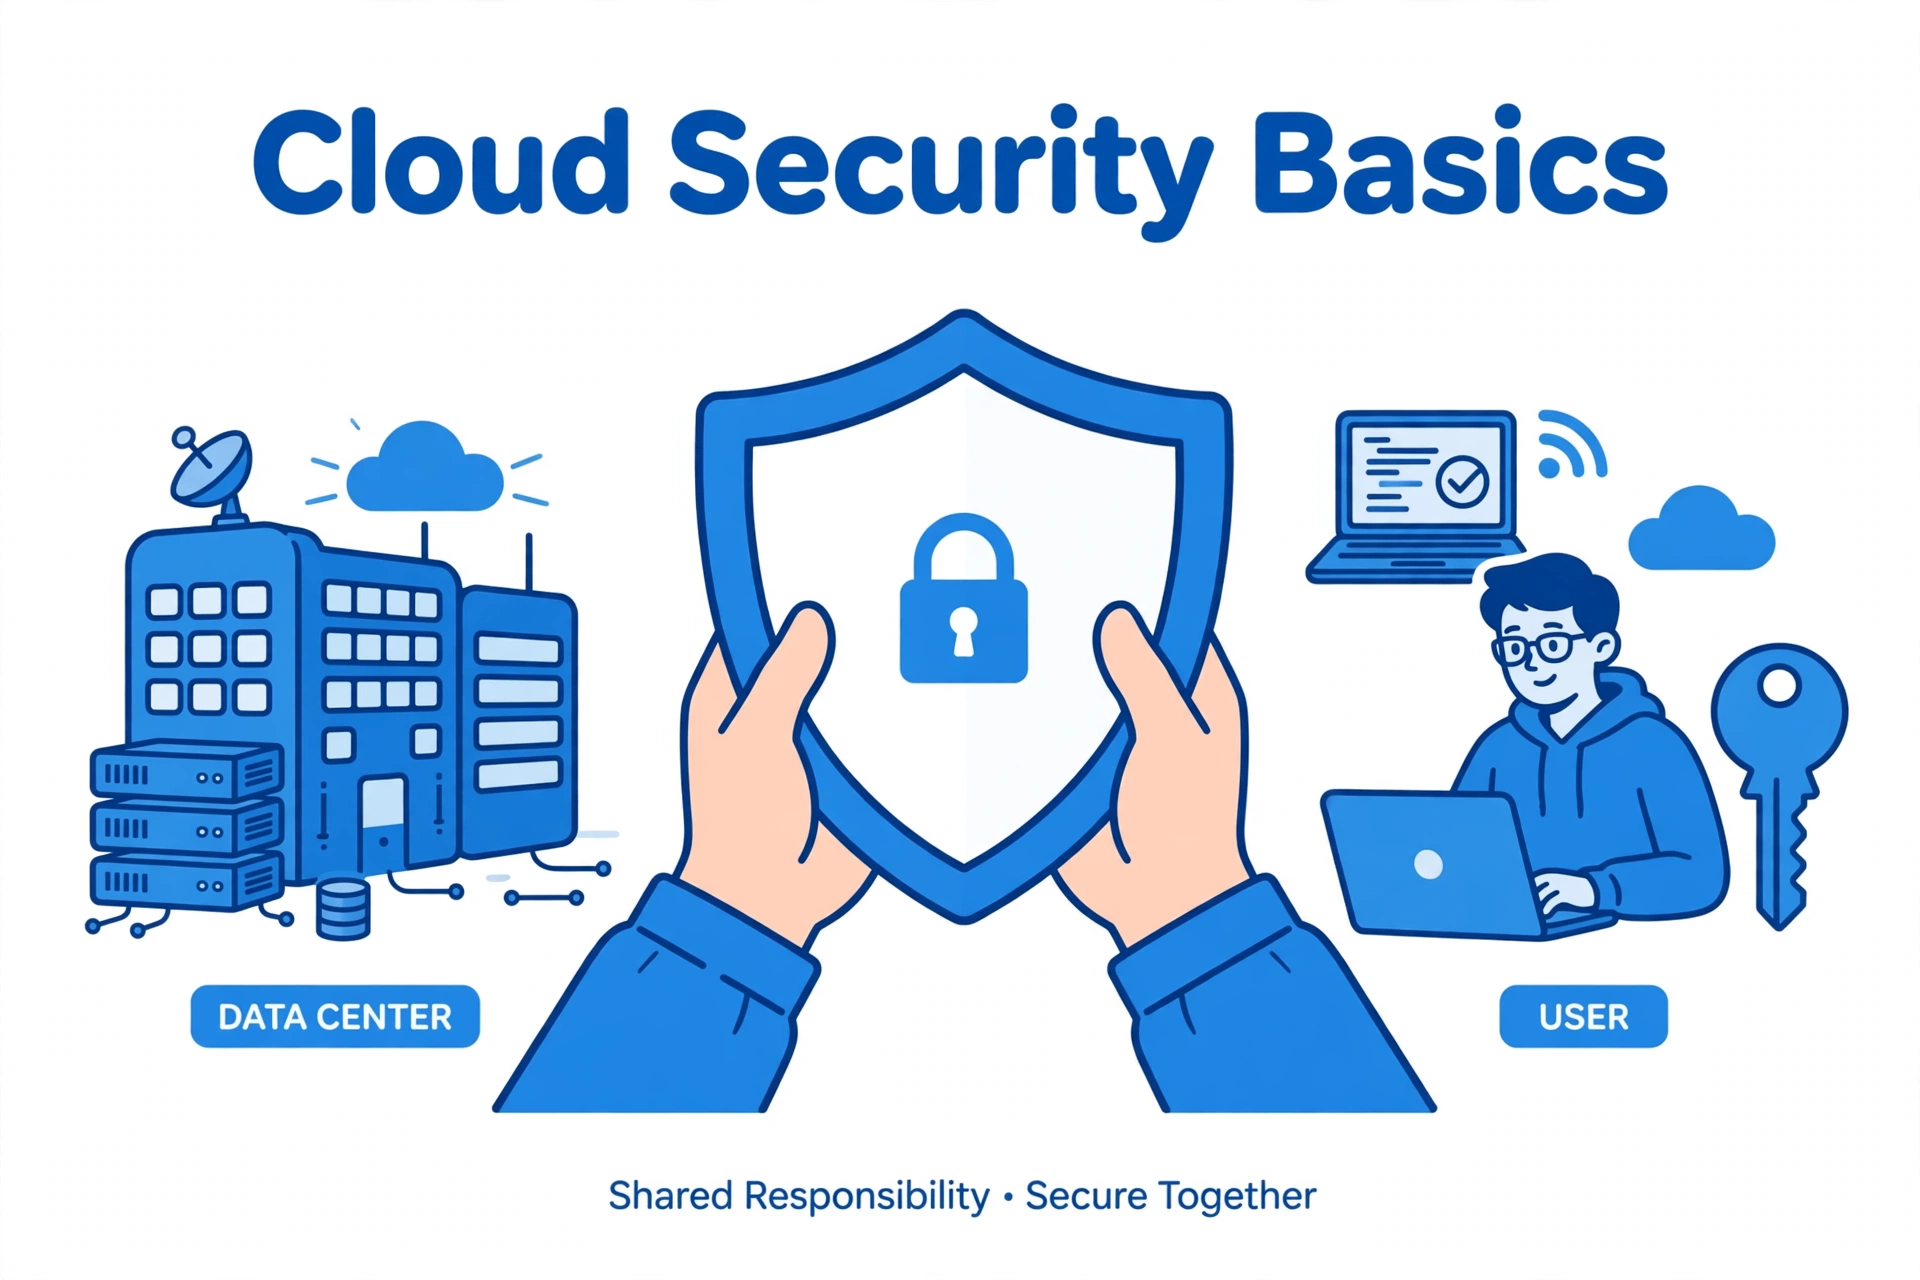
クラウドのセキュリティには「責任共有モデル」という考え方があり、守るべき範囲が「事業者が責任を持つ部分」と「利用者が責任を持つ部分」に分かれています。この線引きを理解していないと、「事業者がやってくれているはず」と思っていた部分が実は自分の担当で、対策が抜けていた、という事態が起こります。
責任共有モデルとは
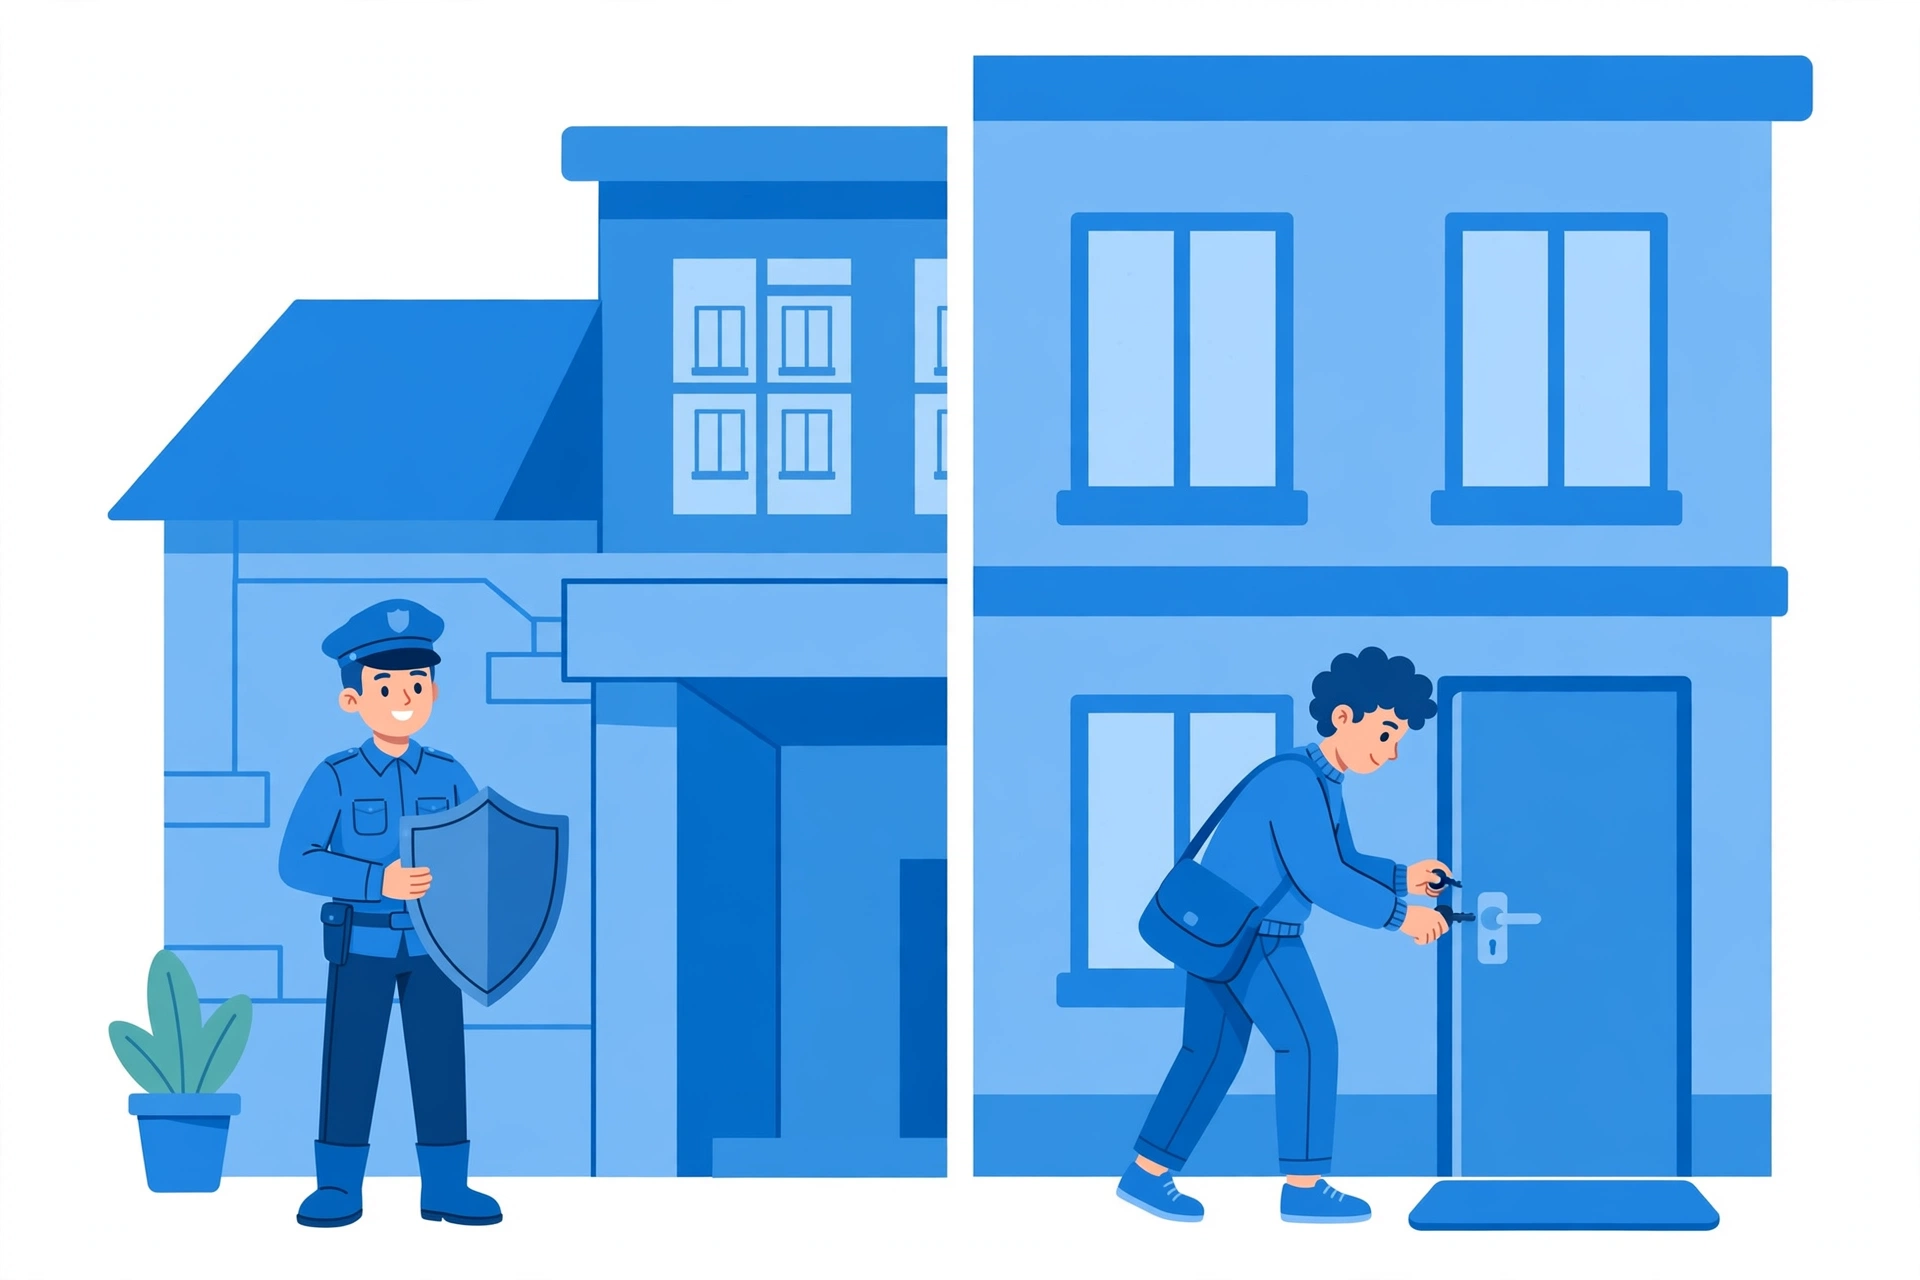
責任共有モデルとは、クラウドのセキュリティについて、事業者と利用者がそれぞれ責任範囲を分担する考え方です。大手クラウド各社が共通して採用している枠組みで、概ね次のように分かれます。
| 担当 | 主な内容 |
|---|---|
| クラウド事業者 | データセンターの物理的な警備、サーバーやネットワーク基盤の管理、基盤ソフトウェアの安全性の維持 |
| 利用者 | アカウントとパスワードの管理、アクセス権限の設定、自分のデータやプログラムの管理、OSやアプリの更新(利用形態による) |
よく使われる表現として、事業者は「クラウドそのもののセキュリティ」、利用者は「クラウドの中でのセキュリティ」に責任を持つ、と言われます。建物にたとえると、事業者は建物の警備や耐震性に責任を持ち、利用者は自分の部屋の鍵の管理や、部屋の中で何をするかに責任を持つイメージです。
この分担は、契約すれば自動的に決まるものですが、細かい範囲はサービスごとに異なります。特に「OSの更新はどちらがやるのか」「バックアップは自動で取られるのか」といった点は、サービスを選ぶときに確認しておきたいポイントです。
利用形態によって自分の担当範囲が変わる
責任の分担は、使うサービスの形態によって変わります。代表的な3つの形態で比べると次のようになります。
- IaaS(サーバーなどの基盤を借りる形態):OSの更新や設定、アプリ、データの管理まで、利用者の担当範囲が広い
- PaaS(アプリの実行環境まで用意された形態):OSまわりの管理は事業者が担い、利用者はアプリとデータが中心になる
- SaaS(ソフトウェアそのものを使う形態):利用者の担当は主にアカウント管理とデータの扱い方になる
自由度が高いサービスほど、自分の担当範囲も広くなります。仮想サーバーを借りるようなサービスでは、OSのセキュリティ更新を自分で行う必要がある点に注意が必要です。
利用者が特に気をつけたいポイント
アカウントの管理が最重要
責任共有モデルの中で、利用者がまず押さえるべきなのはアカウントの管理です。クラウドの管理アカウントが乗っ取られると、勝手にリソースを使われて高額な請求が発生したり、データが漏れたりするおそれがあります。
- 推測されにくいパスワードを使う
- 二段階認証(多要素認証)を必ず設定する
- 管理者権限のアカウントを日常作業に使い回さない
アクセス権限は「最小限」に
クラウドでは、ユーザーごとに「どこまで操作できるか」の権限を設定できます。便利だからと全員に強い権限を与えるのではなく、その人に必要な範囲だけを許可する「最小権限」の考え方が基本です。個人利用でも、作業用のアカウントと管理用のアカウントを分けておくと安全です。
公開設定の確認
ストレージやデータベースの公開範囲の設定ミスは、情報漏洩の原因としてよく知られています。「誰でも見られる設定」になっていないか、新しくリソースを作ったときは必ず確認しましょう。また、使わなくなったアカウントや鍵(アクセスキー)を放置しないことも大切です。
データのバックアップと更新も自分の担当
クラウド上に保存したデータが自動的に守られるとは限りません。誤って削除した場合や、プログラムの不具合でデータが壊れた場合に備えるバックアップは、利用者側で用意するのが基本です。また、仮想サーバーを使う形態では、OSやソフトウェアのセキュリティ更新も自分の担当になります。「クラウドに置いたから安全」ではなく、「どこまでが自分の担当か」を常に意識することが大切です。
請求の監視もセキュリティ対策
不正利用のサインは、請求額の変化に表れることがあります。予算アラートを設定し、利用額が急に増えたら通知が来るようにしておくと、被害の早期発見につながります。セキュリティと料金管理は、クラウドでは切り離せない関係にあります。
無料枠や学習利用でも油断しない
「無料枠で勉強しているだけだから大丈夫」とは言い切れません。学習用のアカウントでも、支払い方法を登録している場合は不正利用で課金される可能性がありますし、設定ミスでデータを公開してしまう事故は利用規模に関係なく起こります。最初に触るときこそ、二段階認証と公開設定の確認を習慣にしておきましょう。
各サービスの責任範囲の詳細や推奨設定は、公式ドキュメントで案内されています。使い始める前に、利用するサービスの公式サイトで最新情報を確認してください。
まとめ
クラウドのセキュリティは、事業者と利用者が範囲を分担する「責任共有モデル」が基本です。事業者はデータセンターや基盤の安全を担い、利用者はアカウント管理、権限設定、データやアプリの管理を担います。使うサービスの形態によって自分の担当範囲は変わるため、「どこまでが自分の責任か」を理解してから使い始めることが、クラウドを安全に利用するための第一歩です。まずは二段階認証と公開設定の確認から始めてみてください。それだけでも、代表的な事故の多くを防ぐことができます。
出典・参考
- AWS公式サイト https://aws.amazon.com/jp/
- Google Cloud公式サイト https://cloud.google.com/
- Microsoft Azure公式サイト https://azure.microsoft.com/ja-jp/